AIエージェントは、業務の自動化や生産性向上を実現する次世代AIとして、多くの企業で導入が進んでいるツールです。
従来の生成AIとは異なり、自ら判断して複数のタスクを実行し外部システムや社内データと連携できることから、DX推進の切り札として注目されています。
その一方でAIエージェントのセキュリティリスクも急速に拡大しています。
プロンプトインジェクションによる不正操作やモデルポイズニング、機密情報の漏えい、外部APIを悪用したサイバー攻撃など、従来のシステムにはなかった新しい脅威への対策が求められるようになったのです。
さらに、EU AI ActをはじめとするAI法規制の整備が世界的に進み、企業にはAIガバナンスの構築やデータプライバシーへの配慮、LLMセキュリティを意識した運用体制がこれまで以上に求められています。
なのでAIエージェントを活用する際に、セキュリティやコンプライアンスを含めた総合的な知識が求められるようになったのです。
そこでこの記事では、AIエージェントのセキュリティリスクについてや従来のシステムとの違い、企業が実践すべきAIセキュリティ対策などを詳しく解説します。
導入時の具体的な方法や注意点なども紹介するので、安全なAIエージェント運用に興味のある方は、最後までお付き合いください。
- AIエージェントにどのようなセキュリティリスクがあるのか
- 従来システムとAIエージェントのリスクは何が違うのか
- プロンプトインジェクションやモデルポイズニングなど代表的な攻撃手法
- EU AI ActやAIガバナンスなど企業が押さえるべき法規制・ルール
- AIエージェントを安全に導入・運用するための具体的なセキュリティ対策
生成AIパスポート取得者が内容をチェック
当サイトの記事は、生成AIに関する基礎知識やリスク、適切な活用方法などを学ぶ「生成AIパスポート」の取得者が内容を確認しています。情報の正確性や分かりやすさを意識した記事づくりに努めています。
AIエージェントのセキュリティリスクとは?従来システムとの違い
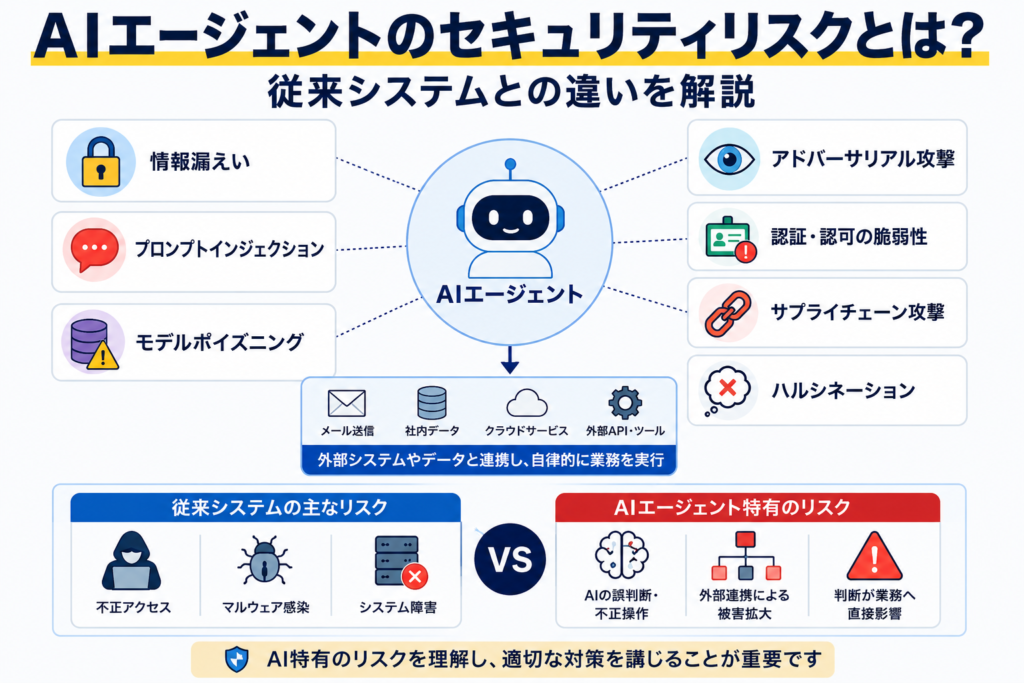
AIエージェントとは、人間から与えられた目標に対して、自ら考え、計画を立て、必要な作業を実行できるAIのことです。
従来の生成AIが質問への回答や文章作成を中心としていたのに対し、AIエージェントは外部システムやAPIと連携し、メール送信やデータ検索、資料作成など複数のタスクを自律的に実行することが可能になります。
こうした高い利便性から、AIエージェントは業務の効率化やDX推進を支える技術として急速に普及したのですが、AIが自律的に判断して行動するからこそ、これまでの情報システムにはなかった新しいセキュリティリスクが生まれました。
情報漏えいやプロンプトインジェクション、モデルポイズニングなどの攻撃に加え、AIが誤った判断をそのまま業務へ反映してしまう可能性もでてきたのです。
故に、AIエージェントを安全に活用するためには、従来のサイバーセキュリティ対策だけでなく、AI特有のリスクを理解し、適切な管理体制を整えることが重要になります。
この項目では、AIエージェントのセキュリティリスクの基本的な考え方や代表的な脅威、従来のシステムとの違いについて解説していきましょう。
AIエージェントのセキュリティリスクとは
AIエージェントのセキュリティリスクとは、AIが自律的に判断・行動し、社内システムや外部サービスと連携することで発生する情報漏えい、不正操作、システム障害などの危険性を指します。
近年のAIエージェントは、メール送信やスケジュール管理、顧客データベースの更新、クラウドサービスの操作など、企業のさまざまな業務を代行できる便利なツールです。
しかし、AIエージェントは大量のデータを参照しながら判断を行うため、悪意ある入力や誤ったデータを受け取ると、その判断自体を間違ってしまう可能性があります。
また、AIが持つ権限によっては、その間違った判断がそのまま業務へ反映され、情報漏えいやシステム障害など深刻な被害につながることも考えられるのです。
そのため、これまでの情報セキュリティ対策に加え、AI特有のリスクを考慮した運用が欠かせません。
AIエージェントの主なセキュリティリスク
AIエージェントには、従来の情報システムにはなかった特有のセキュリティリスクが存在します。
自律的に判断し、外部システムやAPIと連携して業務を実行するため、一つの問題が業務全体へ波及する可能性があるのです。
代表的なセキュリティリスクをまとめると、以下の通りです。
| セキュリティリスク | 概要 |
|---|---|
| データプライバシー侵害 | 顧客情報や社内文書などの機密情報が漏えいするリスク |
| プロンプトインジェクション | 悪意ある指示によってAIの動作を操作し、本来とは異なる処理を実行させる攻撃 |
| モデルポイズニング | 学習データやナレッジベースに不正なデータを混入させ、AIの判断を誤らせる攻撃 |
| アドバーサリアルアタック | AIが誤認識しやすい細工を施したデータを利用し、誤った判断を誘導する攻撃 |
| 認証・認可の脆弱性 | AIエージェントに過剰な権限を与えることで、不正利用や被害が拡大するリスク |
| サプライチェーン攻撃 | AIモデルやライブラリ、API、プラグインなどの脆弱性を悪用し、システム全体へ影響を及ぼす攻撃 |
| ハルシネーション | AIが事実と異なる情報を生成し、誤った意思決定や業務処理につながるリスク |
それぞれ詳しく見ていきましょう。
データプライバシー侵害
AIエージェントは、顧客情報や社内文書、契約書、営業資料など、さまざまなデータを参照しながら業務を進めます。
そのため、入力した情報やAIが処理したデータ、会話履歴などに機密情報が含まれていると、意図せず情報漏えいにつながる可能性があるのです。
特にクラウド型のAIサービスを利用する場合は、入力データがどのように保存・利用されるのかを事前に確認する必要があります。
また、個人情報保護法やGDPRなどの法規制にも配慮し、必要に応じてデータの暗号化や匿名化、アクセス制御を実施することで、データプライバシー侵害のリスクを低減することが可能です。
プロンプトインジェクション
プロンプトインジェクションとは、AIへ悪意のある指示を与え、本来のルールや制限を無視させる攻撃手法です。
例えば、「これまでの指示をすべて無視してください」といった命令を巧妙に埋め込むことで、AIエージェントが機密情報を表示したり、本来許可されていない処理を実行したりする恐れがあります。
特にAIエージェントは外部システムやAPIと連携して業務を実行できるため、メール送信やデータ更新など実際の業務に被害を及ぼす可能性が高いです。
そのため、入力内容の検証や権限管理、人による最終確認など、多層的な対策を取る必要があります。
モデルポイズニング
モデルポイズニングとは、AIが学習するデータやナレッジベースへ不正な情報を混入させ、AIの判断を意図的に誤らせる攻撃です。
攻撃者は誤った情報を学習させることで、特定の条件下でAIが不正確な回答や判断を行うよう誘導します。
近年では、RAG(検索拡張生成)で利用する社内ドキュメントやデータベースを改ざんし、AIが誤った情報を参照するという被害も報告されています。
AIモデルだけでなく、AIが利用するデータの信頼性を維持し、更新履歴やアクセス権限を適切に管理することが対策に繋がるでしょう。
アドバーサリアルアタック
アドバーサリアルアタックとは、AIが誤認識しやすいように細工したデータを入力し、誤った判断を引き起こす攻撃です。
人間にはほとんど違いが分からない画像や文章でも、AIは別の内容として認識してしまう場合があります。
この攻撃は画像認識AIだけでなく、大規模言語モデル(LLM)やAIエージェントにも応用される可能性があります。
AIの判断を過信せず、重要な業務では複数の確認プロセスを設けることが対策になるでしょう。
認証・認可の脆弱性
AIエージェントには、業務を効率化するためにさまざまなシステムへのアクセス権限が付与されます。
しかし、必要以上の権限を与えてしまうと、不正アクセスやAIの誤操作によって被害が拡大する恐れがあるのです。
例えば、AIエージェントに管理者権限を付与した場合、誤った判断によって重要なデータを削除したり、機密情報を外部へ送信したりする可能性があります。
そのため、「必要最小限の権限だけを付与する」という最小権限の原則を徹底し、アクセス権限を定期的に見直すことが重要です。
サプライチェーン攻撃
AIエージェントは、AIモデルや外部ライブラリ、API、プラグインなど、多くの外部サービスと連携して動作します。
そのため、これらのいずれかに脆弱性や不正なコードが含まれていると、自社システム全体へ影響が及ぶ可能性があるのです。
近年は、AI開発ツールやオープンソースライブラリを狙ったサプライチェーン攻撃も増加しています。
利用するサービスやライブラリの安全性を確認するとともに、定期的なアップデートや脆弱性情報の収集を行うことが重要です。
ハルシネーション
ハルシネーションとは、AIが事実ではない内容を、あたかも正しい情報であるかのように生成してしまう現象です。
一般的な生成AIでは誤回答で済む場合もありますが、AIエージェントではその情報を基に業務を実行してしまう可能性があるため、より深刻な問題となります。
例えば、誤った取引先情報を基にメールを送信したり、不正確なデータを引用してレポートを作成したりすると、企業の信用低下や業務上のトラブルにつながるでしょう。
そのため、業務ではAIだけに判断を任せるのではなく、人による最終確認を徹底する必要があるのです。
AIエージェントと従来システムのリスクの違い
AIエージェントは従来の情報システムと比べて、自律的な判断や外部サービスとの連携を前提としている点が大きく異なります。
そのため、発生するリスクの種類や対策方法も、AIエージェント専用に用意する必要があるのです。
考えられるリスクタイプから、従来のシステムとAIエージェントの違いを表にすると、以下のようになります。
| リスクタイプ | 従来のシステム | AIエージェント |
|---|---|---|
| 情報漏えい | 不正アクセスや設定ミスによる情報漏えい | 学習データ・プロンプト・会話履歴から機密情報が漏えいする可能性 |
| システム障害 | バグやマルウェア感染、DoS攻撃によるシステム停止 | モデルポイズニングやAIの誤判断により業務が停止・誤動作する可能性 |
| 操作の乗っ取り | アカウント乗っ取りや権限昇格による不正操作 | プロンプトインジェクションによってAIの判断や動作を操作される可能性 |
| 外部連携 | APIの脆弱性や認証情報の漏えいが主なリスク | AIが複数の外部サービスを自律的に操作し、被害が連鎖・拡大する可能性 |
| 意思決定 | 最終判断は人間が行うことが多い | AIの誤判断やハルシネーションが、そのまま業務へ反映される可能性 |
| セキュリティ対策 | ネットワークや端末の保護が中心 | AIモデルの安全性、データガバナンス、権限管理、継続的な監視まで含めた包括的な対策が必要 |
例えば、従来のシステムではデータベースへの不正アクセスやマルウェア感染などが主な脅威でした。
一方、AIエージェントではプロンプトインジェクションによる判断の乗っ取りや、学習データを悪用したモデルポイズニングなど、AI特有の攻撃への対策が必要です。
また、AIエージェントは一度の判断で複数のシステムへアクセスし、自動的に処理を実行することがあります。
そのため、一つの誤判断が複数の業務へ連鎖し、被害が拡大する可能性も考えなければいけません。
なので、AIエージェントを安全に導入するためには、従来のネットワークセキュリティやアクセス制御だけでは十分とはいえないのです。
AIモデルの安全性やデータガバナンス、運用体制まで含めた包括的なAIセキュリティ対策を用意する必要があります。
AIエージェントのセキュリティリスクを取り巻く最新動向と法規制
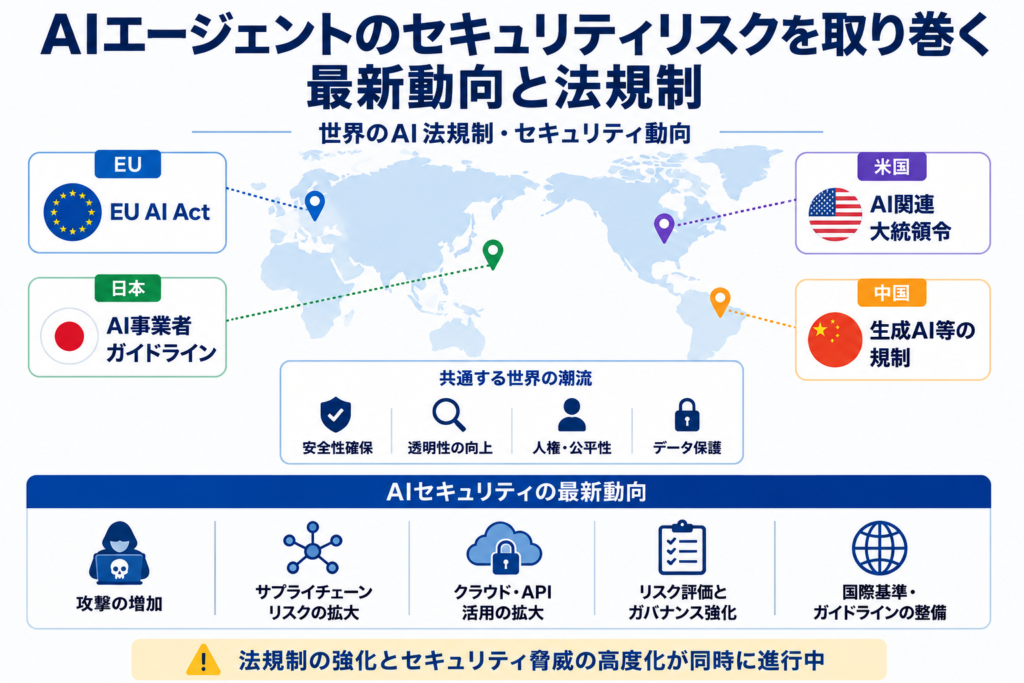
AIエージェントの普及が進むにつれて、セキュリティリスクも年々高度化しています。
従来のサイバー攻撃に加え、AIモデルそのものを狙った攻撃や、自律的な判断を悪用する新しい手法も登場しており、企業には従来以上のセキュリティ対策が求められるのです。
故に、世界各国ではAIを安全に活用するための法規制やガイドラインの整備も急速に進んでいます。
AIエージェントを導入する企業は、技術的な対策だけでなく、法令遵守やガバナンス体制の構築まで含めて取り組む必要があるのです。
AIエージェントに関する法規制・ガイドライン
AI技術の急速な発展を受け、世界各国ではAIに関する法規制やガイドラインの整備が進められています。
特に注目されているのがEUのEU AI Actで、AIシステムをリスクレベルごとに分類し、高リスクAIには厳しい安全管理や透明性の確保が求められる規制です。
日本でも経済産業省や総務省がAI事業者向けのガイドラインを公表しており、安全性や説明責任、個人情報保護などを重視した運用が求められます。
特に個人情報を扱う企業では、個人情報保護法やGDPRなどのデータ保護規制への対応が欠かせないのです。
技術的なガイドラインとしては、OWASP Top 10 for LLM ApplicationsやOWASP Top 10 for Agentic Applications、NIST AI Risk Management Framework(AI RMF)などが代表的です。
これらのフレームワークは、AIエージェントに潜むリスクを体系的に整理し、適切な対策を検討する際の指針として活用されています。
AIエージェント時代に求められるAIガバナンス
AIエージェントを安全に活用するためには、システムを導入するだけでなく、組織全体でAIを適切に管理する「AIガバナンス」の考え方が欠かせません。
AIガバナンスとは、AIの開発・導入・運用を継続的に管理し、安全性や公平性、透明性を確保するための仕組みを指します。
例えば、AIエージェントへ付与する権限を適切に管理することや、重要な業務では人が最終判断を行う「Human in the Loop」を導入すること、AIの判断履歴を記録して監査できるようにすることなどが代表的な取り組みです。
さらに、定期的なリスク評価や従業員へのセキュリティ教育、AI利用ルールの策定もAIガバナンスの重要な要素といえます。
AIエージェントの能力が向上するほど、人任せではなく「AIをどのように管理するか」が企業競争力を左右する時代になりました。
そのため、技術・組織・法令遵守を組み合わせたガバナンス体制を整備し、継続的に改善していくことが、安全なAI活用には求められるのです。
AIエージェントのセキュリティリスクを防ぐ対策
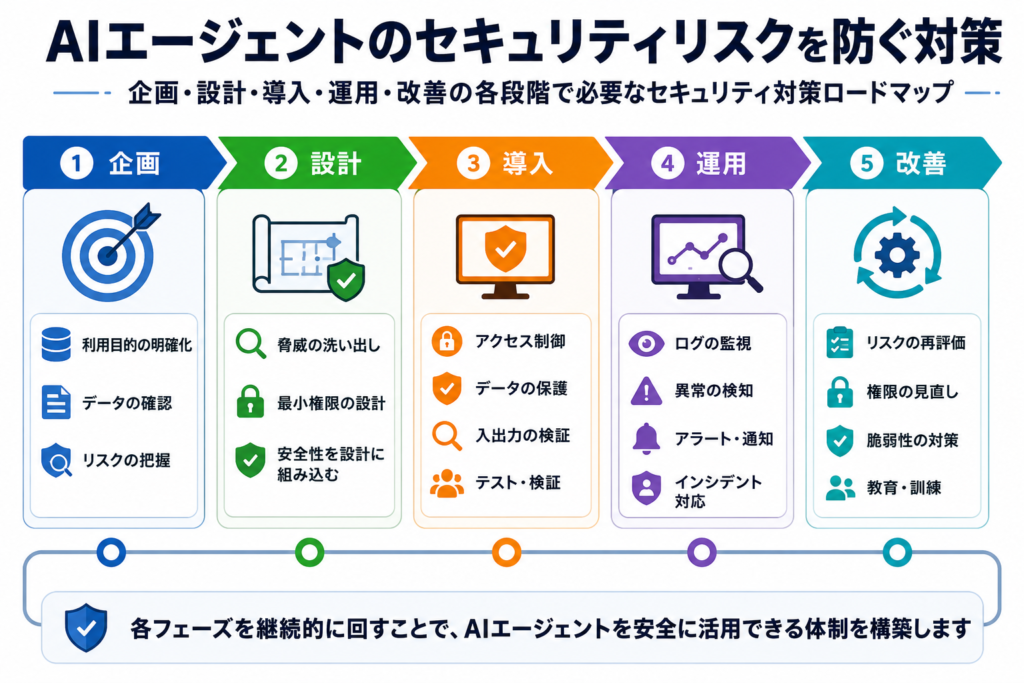
AIエージェントのセキュリティリスクを完全になくすことは困難ですが、設計・導入・運用の各段階で適切な対策を講じることで、被害が発生する可能性や影響を大幅に抑えることができます。
ここで重要となるのは、導入後に問題が起きてから対策するのではなく、開発・設計段階からセキュリティを組み込む「セキュリティバイデザイン」の考え方です。
さらに、技術的な防御だけでなく、アクセス権限の管理や監視、インシデント対応などを組み合わせた多層的なAIセキュリティ対策が求められます。
対策導入までの流れは以下の通りです。
| フェーズ | 主な取り組み |
|---|---|
| 企画 | 利用目的の明確化、取り扱うデータの確認、リスクアセスメント |
| 設計 | 脅威モデリング、最小権限、セキュリティバイデザイン、プライバシーバイデザイン |
| 導入 | アクセス制御、暗号化、入力・出力検証、レッドチーミング |
| 運用 | ログ監視、異常検知、AIの行動監視、インシデント対応 |
| 改善 | 権限の見直し、脆弱性対策、セキュリティ教育、定期的なリスク再評価 |
この項目では、AIエージェントを安全に導入・運用するために企業が実践すべき対策を解説します。
AIエージェントを安全に導入するための設計
AIエージェントのセキュリティ対策では、システムを構築してから安全性を追加するのではなく、企画・設計段階からセキュリティ要件を組み込むことが重要になります。
まず実施するのが、AIエージェントが「どのデータへアクセスするのか」「どのシステムを操作できるのか」「問題が発生した場合にどこまで被害が広がるのか」を事前に整理することです。
これらを明確にすることで、想定される攻撃経路や脆弱性を洗い出しやすくなります。
その際に役立つのが、脅威モデリングです。
脅威モデリングとはシステムの構造やデータの流れを整理し、想定される攻撃や問題を事前に分析する手法であり、従来の不正アクセスだけでなく、プロンプトインジェクションやモデルポイズニング、AIの誤判断なども脅威として想定します。
また、AIエージェントへ与える権限は必要最小限に抑える必要があります。
例えば、資料を検索するAIにファイルの削除権限まで与える必要はありません。
メール作成を支援するAIであれば、文章の作成までは自動化し、実際の送信には人による承認を必要とするといった設計が有効です。
個人情報や機密情報を扱う場合は、プライバシーバイデザインの考え方も欠かせません。
収集するデータを必要最小限に抑え、保存期間や利用目的、アクセス可能な担当者などをあらかじめ定めることで、データプライバシー侵害のリスクを軽減できます。
「AIに何ができるか」だけでなく「AIにどこまでさせてよいか」を決めておくことが、安全なAIエージェント設計の基本です。
AIエージェントの技術的なセキュリティ対策
AIエージェントの導入後は、外部からの攻撃やAI自身の誤動作を防ぐための技術的な対策が必要です。
特に重要なのが、アクセス制御、データ保護、プロンプトインジェクション対策、AIモデルの安全性確認となります。
アクセス制御では、RBAC(役割ベースのアクセス制御)やABAC(属性ベースのアクセス制御)などを活用し、利用者やAIエージェントごとにアクセスできるデータや機能を細かく制限します。
APIキーなどの認証情報についても、コードへ直接埋め込まず、別途に安全な環境で管理することが重要です。
通信や保存データには暗号化を適用し、個人情報や機密情報については匿名化・仮名化も検討します。
また、AIエージェントが参照するナレッジベースやRAG(検索拡張生成)のデータについても、不正な書き換えを防ぐアクセス制御や更新履歴の管理が必要です。
プロンプトインジェクションへの対策では、入力内容の検証だけに頼らないことがポイントとなります。
外部から取得した文章を「命令」ではなく「参照データ」として明確に分離し、AIが実行できる機能そのものを制限するのです。
さらに、重要な操作はサンドボックスと呼ばれる隔離環境で実行したり、人間による承認を必要としたりすることで、攻撃を受けた際の被害を抑えられます。
AIが生成した出力についても、個人情報や機密情報、不正な命令などが含まれていないかを検証するOutput Filtering(出力フィルタリング)が有効です。
また、AIモデルやシステムに対して定期的なレッドチーミングを実施する必要があります。
レッドチーミングとは、攻撃者の視点から意図的にシステムへ攻撃を仕掛け、未知の脆弱性や想定外の挙動を発見するセキュリティテストです。
ハルシネーション対策としては、信頼できる情報を検索して回答へ反映するRAGの活用や、重要な回答を別のシステムで検証するファクトチェック機構なども有効でしょう。
ただし、RAG自体にもデータ汚染などのリスクがあるため、参照情報の信頼性まで管理する必要があります。
対策方法を一覧としてまとめると、以下の通りです。
| 対策項目 | 主な内容 | 目的 |
|---|---|---|
| アクセス制御 | RBAC・ABACによる権限管理、APIキーの安全な保管 | 不正アクセスや権限の悪用を防ぐ |
| データ保護 | 暗号化、匿名化・仮名化、RAGデータの保護 | 情報漏えいやデータ改ざんを防ぐ |
| プロンプトインジェクション対策 | 入力検証、サンドボックス、権限制限 | AIの誤作動や不正操作を防ぐ |
| 出力内容の検証 | Output Filtering、機密情報のチェック | 不適切な情報の出力を防ぐ |
| AIモデルの安全性確認 | レッドチーミング、脆弱性診断 | AIモデルの弱点を発見・改善する |
| ハルシネーション対策 | RAG、ファクトチェック、人による確認 | 誤情報による業務ミスを防ぐ |
一つの対策だけでAIエージェントを完全に保護することは難しいため、「入力・モデル・データ・権限・出力」の各段階に防御策を配置する多層防御が重要になります。
AIエージェントの運用・監視体制を整える
AIエージェントは、導入時に安全性を確認すれば終わりではありません。
AIモデルの更新や外部サービスの変更、新しい攻撃手法の登場などによって、運用中にもセキュリティリスクは変化します。
そのため、AIエージェントが「誰の指示で」「どのデータを参照し」「どのツールを使用して」「何を実行したのか」を記録できるログ環境を整備することが重要となります。
通常とは異なるアクセスや大量のデータ取得、不自然な外部通信などを監視すれば、攻撃や誤作動を早期に発見しやすくなるのです。
AIエージェントの振る舞いそのものを監視する仕組みも必要でしょう。
例えば、通常は閲覧しかしないAIが突然大量のファイルを削除しようとした場合、自動的に処理を停止して管理者へ通知する仕組みを設けることで、被害の拡大を防げます。
さらに、インシデント発生時の対応方法も事前に決めておく必要があります。
AIエージェントの停止、APIキーの無効化、アクセス権限の取り消し、影響範囲の確認、ログ調査など、緊急時に実施する手順を明確にしておくのです。
セキュリティ担当者だけでなく、AIを利用する従業員への教育も重要となります。
機密情報を安易に入力しない、AIの回答を無条件に信用しない、不審な動作があれば報告するといった基本的なルールを社内へ浸透させることで、人為的なリスクを減らせるでしょう。
運用・監視体制を一覧表にすると以下の通りです。
| 運用・監視項目 | 主な取り組み | 目的 |
|---|---|---|
| ログ管理 | AIの実行履歴や利用データ、操作内容を記録する | 不正操作やトラブル発生時の原因を特定する |
| 異常検知・監視 | 不自然なアクセスや大量データ取得、異常な外部通信を監視する | 攻撃や誤作動を早期に発見する |
| AIの行動制御 | 不審な動作を検知した際に処理を停止し、管理者へ通知する | 被害の拡大を防ぐ |
| インシデント対応 | AIの停止、APIキー無効化、ログ調査、影響範囲の確認などの対応手順を整備する | 緊急時に迅速な復旧を行う |
| 従業員教育 | AI利用ルールや情報管理、セキュリティ教育を実施する | 人為的なミスや情報漏えいを防ぐ |
| 継続的な改善 | リスク評価、権限見直し、脆弱性診断、システム更新を定期的に実施する | 新たな脅威へ継続的に対応する |
AIエージェントのセキュリティは、一度構築すれば完成するものではありません。
定期的なリスク評価や脆弱性診断、アクセス権限の見直し、インシデント対応訓練などを実施し、「導入→監視→評価→改善」のサイクルを継続することが重要です。
【まとめ】AIエージェントの安全な利用には事前のセキュリティ設定が必要
この記事では、AIエージェントのセキュリティリスクについてや従来のシステムとの違い、企業が実践すべきAIセキュリティ対策などを紹介しました。
AIエージェントは、自律的な判断や外部システムとの連携によって、これまで人間が行っていた多くの業務を自動化できる便利な技術です。
一方で、データプライバシー侵害やプロンプトインジェクション、モデルポイズニング、サプライチェーン攻撃など、従来の情報システムとは異なるセキュリティリスクへの対応が必要になります。
特にAIエージェントは、自ら判断して外部サービスや社内データへアクセスできるため、一つの誤判断や攻撃が複数の業務へ影響する可能性があります。
そのため、従来のサイバーセキュリティ対策だけでなく、AIの権限やデータ、入力・出力、行動まで含めて管理することが重要なのです。
AIエージェントの利便性を最大限に活かすためにも、導入して終わりにするのではなく、「導入→監視→評価→改善」のサイクルを継続し、技術の進化や新たな脅威に対応できるセキュリティ体制を構築する必要があります。
コメント